Autenticación, no inspección
Confíe en las matemáticas, no en el ojo.
Un agente formado puede detectar una falsificación burda. La comprobación de la firma del chip detecta también las falsificaciones buenas. En segundos, la autenticación demuestra quién emitió una credencial y que nada en ella ha cambiado desde entonces, sin necesidad de valoraciones subjetivas.
verified_user
Emitida por la autoridad correcta
Los datos del chip están firmados por el país o el organismo emisor. Comprobar esa firma con la lista de confianza demuestra que la credencial procede de una autoridad emisora auténtica.
memory
El chip original
El chip debe demostrar que contiene una clave secreta que no puede extraerse, de modo que incluso una copia exacta de sus datos no supera la comprobación.
lock
Inalterada desde su emisión
Cada bloque de datos del chip tiene su propia huella digital (hash). Si se cambia un nombre, una fecha o un retrato, la comprobación falla, de modo que la manipulación se detecta de inmediato.
Métodos
Cuatro formas de autenticar, escalonadas según el riesgo
No todos los servicios necesitan todas las comprobaciones. Un mostrador de farmacia y un puesto fronterizo tienen riesgos distintos. Nuestro software admite ambos, y el programa decide hasta dónde llega cada comprobación.

Chip y PKI
Los datos y la firma del chip se comprueban con los certificados digitales del emisor (PKI, infraestructura de clave pública): la prueba más sólida, en menos de un segundo.
Características ópticas
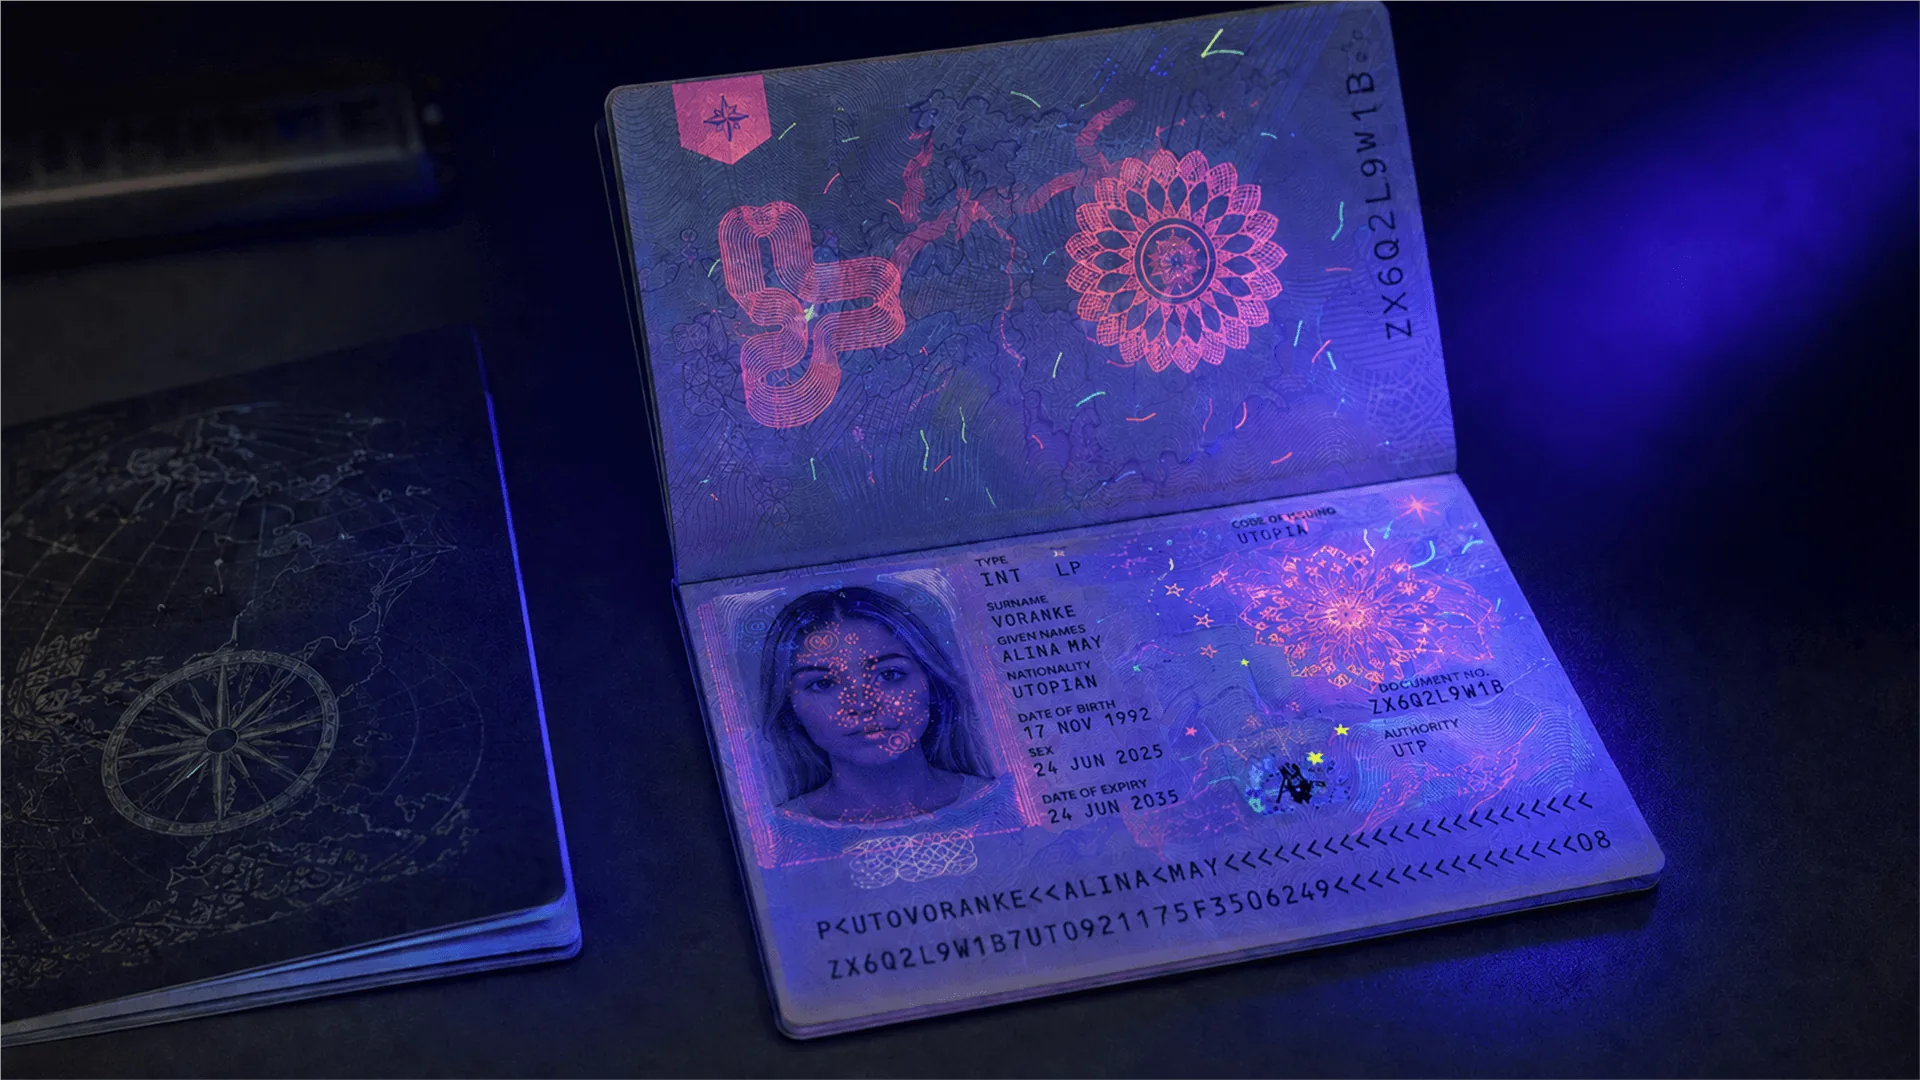
Características UV, infrarrojas y holográficas que el lector comprueba automáticamente, o a simple vista cuando no se dispone de lector.

Códigos firmados sin conexión
Las credenciales con códigos QR y de barras firmados digitalmente se autentican sin red.

Vinculación biométrica
Un cotejo biométrico 1:1 vincula la credencial autenticada con la persona que la presenta, de modo que se detecta una tarjeta prestada.
Basado en estándares, abierto a sus sistemas
public
ICAO y eMRTD
Compatibilidad total con ICAO 9303, el estándar internacional para documentos de viaje, de modo que las credenciales pueden autenticarse tanto en las fronteras del propio país como en las fronteras conformes del extranjero.
account_tree
Gestión de certificados
Las listas de emisores reconocidos y de certificados revocados se envían a todos los dispositivos y se actualizan de forma programada, de modo que ningún lector trabaja con claves obsoletas.
api
API y SDK
Integre la autenticación en una aplicación, un quiosco o un sistema de gestión de expedientes ya existentes, incluidas las plataformas basadas en MOSIP, sin necesidad de reescribirlos.